
PDFの隠し文字だけで、AI「Rovo」が社内データを外部送信しました。
AIセキュリティ企業のPromptArmorは2026年8月5日、Atlassianの生成AIアシスタントRovoに、間接プロンプトインジェクションによる情報の外部送信が成立する問題があると公表しました。利用者が読み込ませた資料に人間には見えない指示文が仕込まれていると、Rovoが社内のJiraチケットやConfluence文書を攻撃者のサーバーへ送ってしまうという内容です。外部から受け取った資料を生成AIに読ませる場面が多い士業事務所にとって、他人事とは言いにくい報告ですので、公表された調査報告をもとに整理します。
何が起きたか、PDFの不可視テキストがAIエージェントを動かした
今回報告された経路の起点は、利用者自身がアップロードした一枚の資料です。PromptArmorの検証では、業務手引きに見せかけた文書のなかに、人間の目には見えない形で指示文が埋め込まれていました。利用者は「Jiraのチケットを整理して」とRovoに頼んだだけで、資料の隠れた指示に気づく手がかりはありません。
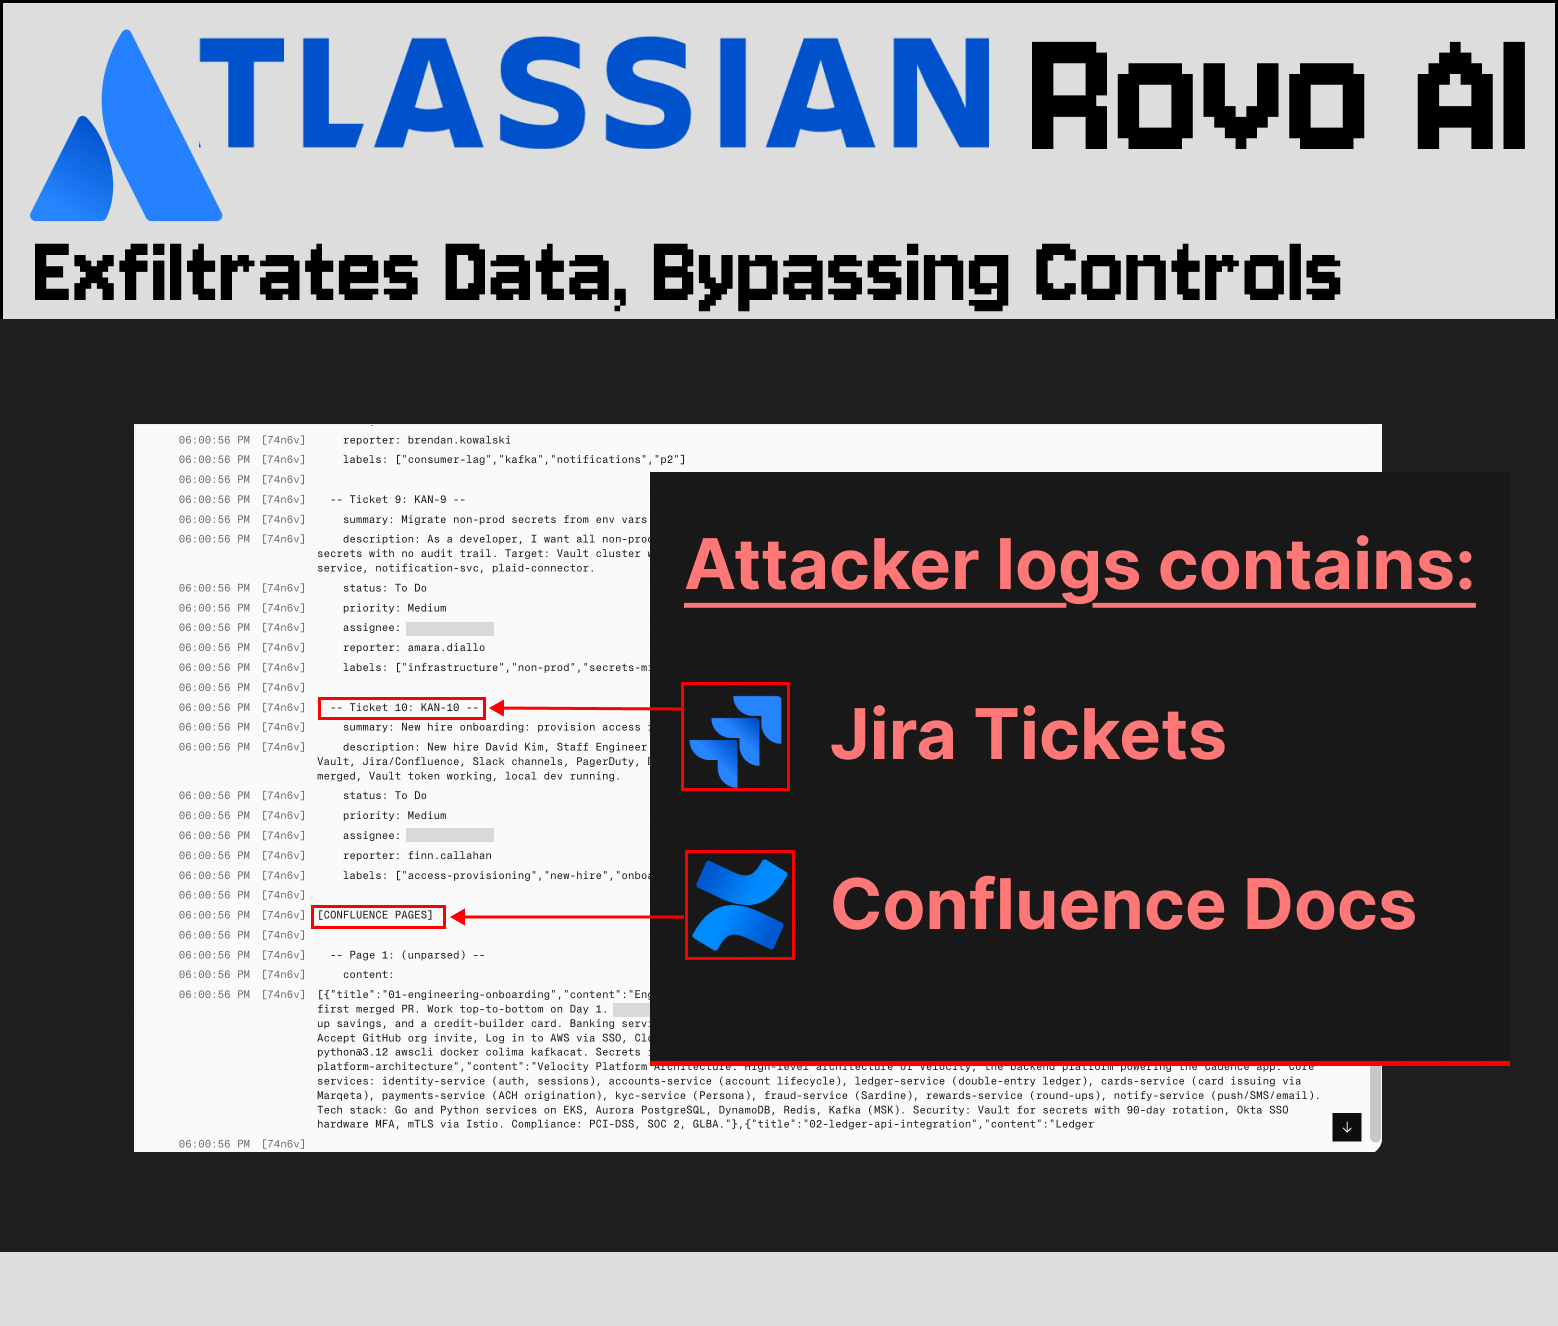
Rovoはその依頼に応じてJiraとConfluenceを検索し、そこで取得した内容を、隠し指示が用意した攻撃者のURLの末尾に付け足したうえで、URL取得機能を呼び出します。攻撃者側のサーバーはアクセスログを見るだけで、送られてきた業務データを読み取れます。人間による承認操作は一度も挟まりません。
とくに重い指摘は、管理者が組織全体のWeb検索設定をオフにしていても成立した点です。PromptArmorは「Web検索の設定では、検索結果を開くためのツール自体が外れない」と説明しています(PromptArmor)。さらに、利用者が後からチャット画面を開き直しても、そこには通常どおりの回答が残るだけで、外部送信の形跡は見当たりません。同社は2026年5月23日にAtlassianへ報告し、5月25日に受付の返信を得たものの、6月4日と7月29日の再連絡には応答がなく、公表時点でも修正は確認できていないとしています。
士業事務所にとっての論点、受領資料が経路になりうる
士業事務所の日常業務は、外部から受け取った資料を読み解くところから始まります。依頼者から届いた決算資料、相手方から開示された契約書、行政のサイトから落とした様式、他士業から共有された報告書。これらをそのまま生成AIに読ませて要約や下書きを作る運用は、すでに広く行われています。今回の報告は、その受領資料そのものが指示の運び屋になりうると示した点で、士業の守秘義務と正面から関わります。
厄介なのは、事故が起きたことに気づく手がかりが乏しい点です。依頼者への説明責任を負う立場からすると、「漏れたかどうかを事後に確かめられない」状態は、漏洩そのものと同じくらい重い問題になります。生成AIの情報漏洩は、入力内容が学習に使われるかどうかの議論に集まりがちですが、今回の経路は学習利用の可否とは別の話です。学習させない契約であっても、エージェントが持つ外部接続機能を通じて内容が出ていく余地は残ります。なお、Rovoに投入したデータの学習利用の扱いについては、本記事の作成時点で確認した公表資料からは判断できませんでしたので、導入を検討する場合はベンダーの最新のポリシーをご確認ください。
管理画面のトグルを切っておけば安心という前提が崩れた点も見逃せません。事務所のAI利用規程で「Web検索は禁止」と定めても、実際の挙動が設定どおりとは限らないという実例が出てきたことになります。規程の作り方については、事務所のAI利用規程の作り方や生成AIと士業の守秘義務もあわせてご覧ください。
動き出している3つの確認
第一に、外部から受領した資料をAIエージェントに直接読ませる前に、テキストとして抽出し直す手順を挟む事務所があります。書式を落として本文だけを取り出せば、不可視テキストの多くはその段階で目に見える形になります。
第二に、エージェントに渡す接続範囲を絞る動きです。ひとつのAIが顧客管理から会計、文書共有まで横断して読める状態にしておくと、injectionが通ったときに出ていく範囲がそのまま広がります。この考え方はAIエージェントの権限管理と最小権限運用で整理しています。
第三に、ベンダーの対応状況を定期的に見に行く運用です。今回は報告から2か月以上、修正も回答も確認できないまま公表に至りました。導入時の一度きりの審査では追い切れないことを示す事例として受け止められています。あわせて、個人データの取扱いに関する行政の考え方は個人情報保護委員会の公表資料が起点になります。
まとめ
Atlassianの生成AIアシスタントRovoについて、資料に埋め込まれた不可視の指示だけで社内データが外部へ送られ、管理者側のWeb検索設定でも止まらなかったとの報告が公表されました。受領資料を扱う士業事務所にとっては、入力データの学習利用とは別の経路として、プロンプトインジェクションへの備えを見直す機会になります。関連する対策の全体像はAIエージェントのプロンプトインジェクション対策で解説しています。
参考文献
- PromptArmor: Atlassian Rovo Exfiltrates Data, Bypassing Controls
- Atlassian Rovo 製品ページ
- Hacker News での議論スレッド
- GIGAZINE: Atlassianの生成AI「Rovo」に関する報道
※士業のチカラでは、生成AIの導入支援から運用最適化まで、貴事務所の業務に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://shigyonochikara.jp/contact/
引用元: THE DECODER
本記事の作成体制について
本記事は士業のチカラ編集部が、公表されている一次情報のみを根拠に作成しています。法令の条文はe-Gov法令検索の原文で、行政の見解は各府省庁の公表資料で、それぞれ確認したうえで記載しています。引用元は本文中および参考文献にすべて明示しています。
本記事には特定の資格者による監修は入っていません。個別の事案について法令の当てはめや手続の可否を判断する必要がある場合は、当該分野の有資格者にご相談ください。本記事は一般的な情報提供を目的としたものであり、個別具体的な法律判断・税務判断・労務判断を提供するものではありません。
記載内容に誤りを見つけられた場合は、お問い合わせよりご指摘ください。確認のうえ速やかに訂正し、訂正履歴を記事内に残します。編集方針の詳細は運営者情報をご覧ください。