
NICTは、アプリ解析を悪用するA2B攻撃への注意を呼びかけました。
2026年10月13日、情報通信研究機構(NICT)が「相次ぐ情報漏えいの原因の一つは、アプリ解析からのサーバ攻撃である」とする注意喚起を公表し、同日に総務省も周知のお知らせを出しました。本記事は士業のチカラ編集部が、官公庁と研究機関の公表ページを確認したうえで、事実関係を整理したものです。A2B攻撃という言葉は聞き慣れないかもしれませんが、依頼者や顧問先の情報を預かる士業事務所にとって、情報管理を見直すきっかけになりうる話題です。
何が公表されたのか
NICTの注意喚起は、同機構の脅威情報分析チームLETTICE(レティス)が、国内で相次ぐ情報漏えいの原因の一つとして「A2B攻撃(App-to-Backend Attack)」を確認した、という内容です。副題には「AIで高度化する脆弱性探索」とあり、AIの活用で攻撃の準備が効率化する可能性にも触れています。
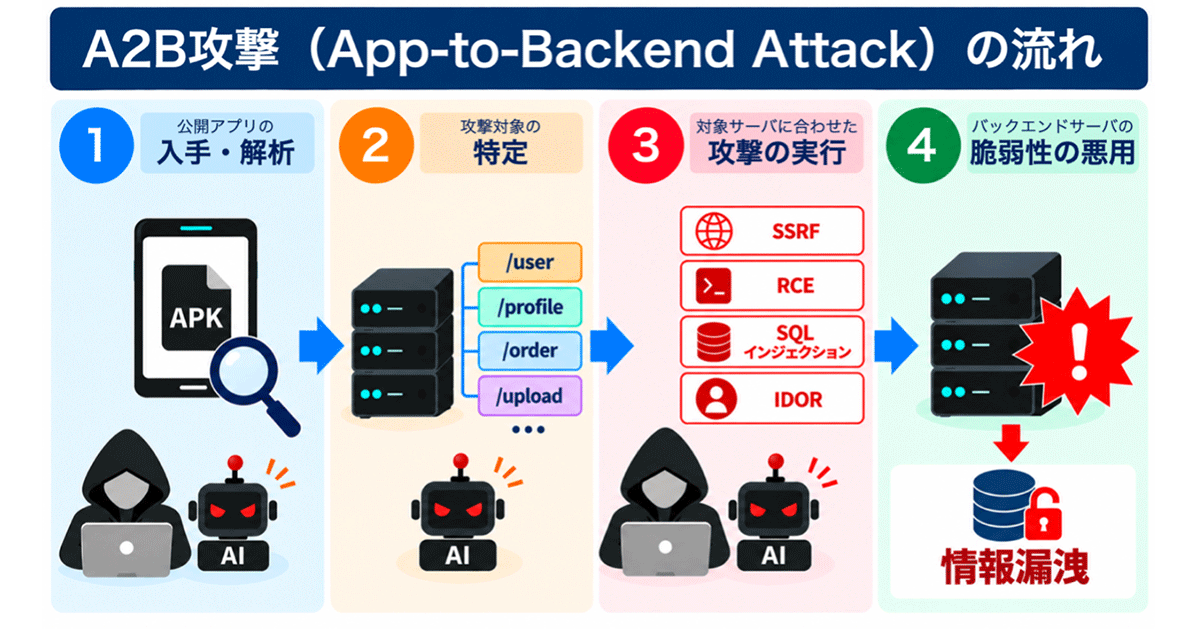
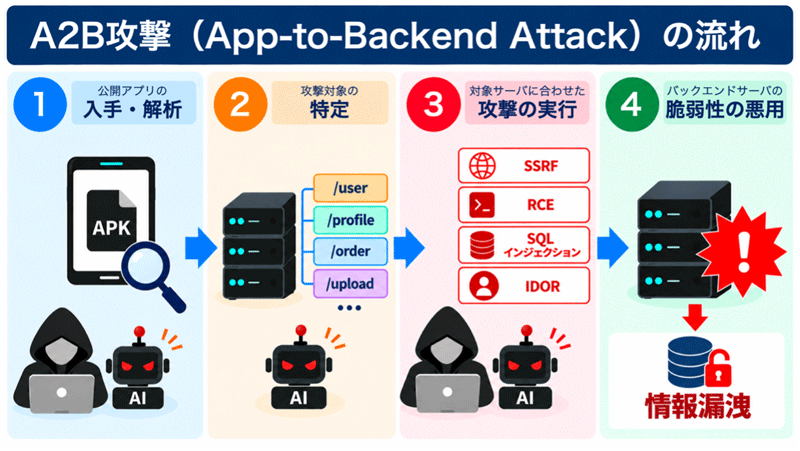
A2B攻撃の流れは、NICTの説明によると次のとおりです。攻撃者は一般公開されているAndroidアプリを入手して解析し、アプリが通信するサーバの接続先やAPIなどの仕組みを調べます。そこで得た情報をもとに、そのサーバの仕様に合わせた攻撃を仕掛けます。事業者にとっては、外部に見せているつもりのなかったサーバの内部仕様が知られ、弱点を狙われる形になります。
総務省のお知らせによれば、アプリ自体に脆弱性がなくても、接続先のサーバ側に脆弱性があれば情報漏えいにつながるおそれがあります。同様の問題はiOSアプリやWebサービスのバックエンドでも起こりえるとされています。なお、NICTのページには個別の被害件数や被害企業名は記載されていません。
総務省が示した背景と求める対応
この注意喚起には前段があります。総務省は10月9日に、不正アクセスによる情報漏えい等の事案を踏まえた注意喚起を出していました。大量の個人情報を扱う事業者のシステムに不正アクセスで侵入され、個人情報を含むデータが窃取される事案が相次いでいる、という背景です。内閣官房の国家サイバー統括室が事業者に注意喚起を行い、総務省も所管事業者と関係団体に同じ内容を周知しました。
10月9日の注意喚起で求められている対応は5つあります。脆弱性への迅速な対応、多要素認証などによる認証機能の強化、漏えいした情報の悪用を防ぐ対策、委託先を含めた対策の徹底、そして経営層のリーダーシップによる対策強化です。10月13日の総務省のお知らせでは、アプリ等の利用者側からの通信は信頼できないものとして扱う前提に立つこと、サーバ側で認証・認可の適切な実装と入力値の検証を行うことが基本的な考え方として示されています。
NICTは、アプリを公開している事業者向けに、侵害の確認、脆弱性の点検、暫定的な緩和策の3つを早急に行うよう呼びかけています。具体的な手順や攻撃の痕跡を示す指標は、CYNEX Libraryの注意喚起に掲載されているとのことです。
士業事務所にとっての論点
今回の注意喚起の主な宛先は、Androidアプリなどを公開してサーバを運用する事業者です。そのため、自前のアプリを持たない事務所が直接の対象かどうかは、公表資料からは判断できません。ただ、士業事務所には次のような接点があります。
1つ目は、事務所が依頼者向けのポータルやアプリを提供している場合です。たとえば、書類のやり取りや進捗確認のためにアプリやWebサービスを用意している事務所では、そのバックエンド側の認証や入力値の検証が論点になりえます。
2つ目は、クラウド会計、勤怠管理、電子契約、顧客管理といった外部サービスを業務で使っている場合です。これらのサービスが漏えいの起点になると、事務所が預かる顧問先や依頼者の情報にも影響が及びえます。総務省が求める「委託先を含めた対策」は、この外部サービスの選定や管理にも関わる論点といえます。
3つ目は、職種ごとに異なる守秘義務や個人情報の取扱いの規律です。弁護士、税理士、社労士、司法書士、行政書士など、それぞれの根拠法令や所属団体の規程が異なるため、本記事では条文には立ち入りません。各職種の所管官庁や職能団体からの案内を確認する段階です。
なお、NICTは個別システムの診断や技術相談には対応しないとしています。診断や改修が必要な場合は、社内のセキュリティ担当者、委託先、セキュリティ専門事業者への相談が推奨されています。
今後の動きと初動の確認ポイント
今後の注目点として、まず、職能団体が会員向けに同種の注意喚起を出すかどうかがあります。個人情報保護委員会やJPCERT/CCも注意喚起を出していると総務省のページで案内されており、公表が続く可能性があります。
初動として、次のような確認を行う事務所があります。
- 依頼者向けのアプリやWebサービスを提供しているかを洗い出す
- 利用している外部サービスの提供元が、今回の注意喚起に関連する案内を出していないかを確認する
- 提供元や委託先に、認証強化やログ確認の状況を問い合わせる
- 事務所システムの管理者または委託先と、アクセスログ確認の可否を相談する
これらはあくまで一例で、事務所の規模や使っているサービスによって必要な確認は変わります。実際の対応は、公表資料の原文と専門家の助言をもとに判断する段階です。
まとめ
NICTは2026年10月13日、アプリ解析を手がかりにサーバを攻撃するA2B攻撃を、相次ぐ情報漏えいの原因の一つとして注意喚起しました。総務省も同日これを周知し、10月9日の注意喚起と合わせて、認証強化や委託先を含めた対策を求めています。士業事務所は、自前のアプリの有無と外部サービスの利用状況を確認するところから始める形が考えられます。
参考文献
- NICT 【注意喚起】相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」
- 総務省 不正アクセスによる情報漏えい等の事案を踏まえた対応について(公開アプリの解析情報を悪用した攻撃への注意喚起)
- 総務省 不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起)
- NICT CYNEX Library 注意喚起
※士業のチカラでは、生成AIの導入支援から運用最適化まで、貴事務所の業務に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://shigyonochikara.jp/contact/
引用元: 総務省
本記事の作成体制について
本記事は士業のチカラ編集部が、公表されている一次情報のみを根拠に作成しています。法令の条文はe-Gov法令検索の原文で、行政の見解は各府省庁の公表資料で、それぞれ確認したうえで記載しています。引用元は本文中および参考文献にすべて明示しています。
本記事には特定の資格者による監修は入っていません。個別の事案について法令の当てはめや手続の可否を判断する必要がある場合は、当該分野の有資格者にご相談ください。本記事は一般的な情報提供を目的としたものであり、個別具体的な法律判断・税務判断・労務判断を提供するものではありません。
記載内容に誤りを見つけられた場合は、お問い合わせよりご指摘ください。確認のうえ速やかに訂正し、訂正履歴を記事内に残します。編集方針の詳細は運営者情報をご覧ください。