
主要AIサービスは、ログイン中の端末を一覧で確認し遮断できます。
TechCrunch が2026年8月15日、ChatGPT・Claude・Perplexity の3サービスについて、アカウントが乗っ取られていないかを確認する手順をまとめた記事を公開しました。内容自体は各社のヘルプに散らばっていた情報の整理ですが、士業事務所の視点で読むと意味合いが変わります。AIサービスの会話履歴は、相談内容・当事者名・数字がそのまま残った記録の集合体だからです。アカウントが乗っ取られるということは、事務所が預かった情報がまとめて外に出る経路が1本開くことを意味します。本記事では、報道された確認手順を一次資料で裏取りしたうえで、士業事務所として何を点検する段階にあるのかを3つの論点に整理します。
3サービスで異なる「ログイン中の端末」の見え方
結論から書くと、ChatGPT と Claude は現在ログイン中のセッションを一覧表示でき、Perplexity は一覧表示を持たない代わりに全セッションの一括サインアウトができます。この差が、事務所での点検手順の設計を分けます。
ChatGPT は、ブラウザ左下のユーザー名から「Settings」「Security and Login」と進み、「Active Sessions」でログイン中の端末を確認できます。見覚えのない端末を個別にログアウトすることも、「Log out all」で一括遮断することもできます。パスワード変更は一度ログアウトしてから「Forgot password」経由で行う流れになると TechCrunch は説明しています。
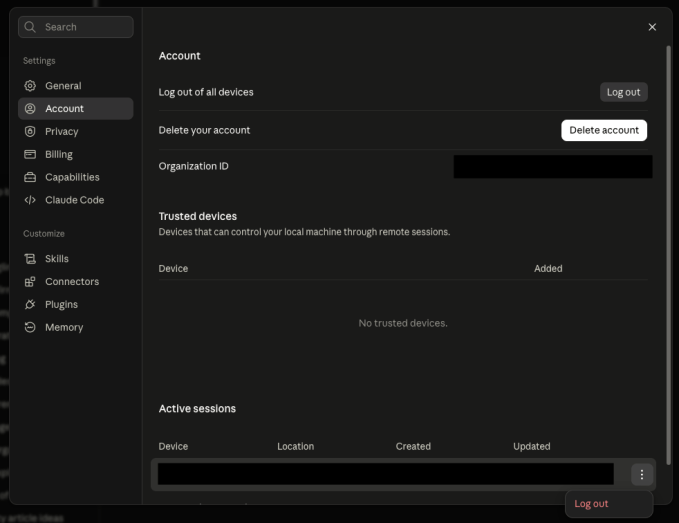
Claude については、Anthropic の公式ヘルプ「Managing your active sessions」(2026年3月16日更新)で仕様を確認しました。設定の Account 欄に表示されるセッションには、ブラウザとOSの組み合わせ、IPアドレスから推定したおおよその所在地、最終利用時刻、現在のセッションを示すバッジが並びます。三点メニューから個別に Terminate でき、公式ヘルプは「見覚えのない場所や使っていない端末のセッションに気づいたら、すぐに終了させること」を案内しています。ここで注意したいのは、Claude がパスワードを使わない設計だという点です。ログインはメールに届くリンクで行うため、変更すべきパスワードがそもそも存在しません。
Perplexity は、TechCrunch によるとログイン場所の一覧表示がなく、「All settings」から「Sign out of all sessions」を実行してから、メールに届く6桁コードで入り直す形になります。多要素認証については、ChatGPT と Perplexity は提供があり、Claude はパスワードレス方式のため提供がない、という整理です。
士業事務所として押さえる3つの論点
1. 守るべきものはパスワードではなくメールボックス
Claude のようなパスワードレス方式では、ログインリンクが届くメールアカウントが単一の関門になります。事務所の共有アドレスや、多要素認証を設定していない個人のフリーメールをAIサービスの登録先にしている場合、防御の実質はそのメールの強度に収れんします。AIサービス側のパスワードを何度強くしても、入口が別にあるという構図です。事務所のAI利用規程で「誰のどのメールアドレスで契約するか」を決めていない場合、ここは見直しの論点になります。権限の切り分け方は士業事務所のAI権限を階層別に設計する記事で扱っています。
2. 会話履歴の中身が、報告義務の判断材料になる
不正アクセスによって個人データが漏えいした場合の取扱いは、個人情報保護委員会の「漏えい等の対応とお役立ち資料」に類型と期限が整理されています。同ページによれば、不正の目的をもって行われたおそれがある行為による個人データの漏えい等は報告対象事態の一類型として挙げられ、例として「不正アクセスにより個人データが漏えいした場合」が示されています。報告の期限は、速報が発覚日から3〜5日以内、確報が発覚日から30日以内、不正な目的で行われたおそれがある場合は60日以内とされています(出典: 同ページ)。
士業事務所がAIサービスに入力する情報には、相談者の病歴・犯罪歴・障害の有無といった要配慮個人情報が混じることがあります。社労士の労務相談、弁護士の刑事事件、司法書士の相続案件などが典型です。乗っ取りが起きたときに「何が入っていたか」を後から再現できないと、報告要否の判断にも本人通知の範囲にも手が付けられません。ここは漏えい報告と暗号化の扱いを整理した記事と併せて読むと輪郭がつかめます。関連する条文としては、個人情報保護法第23条(安全管理措置)と第26条(漏えい等の報告等)が論点になります。いずれもe-Gov法令検索で条文を確認できます。
3. 「気づける状態」を作れているか
Claude のセッション一覧が所在地と最終利用時刻を出す設計になっていることは、裏を返せば、その画面を誰も見ていなければ乗っ取りに気づく契機がないということでもあります。TechCrunch の記事も、履歴に身に覚えのないやり取りがある、設定や支払い情報が変わっているといった兆候を起点に確認する流れを想定しています。事務所として問われるのは、その確認を誰がいつ行うかが決まっているかどうかです。AIの会話履歴そのものが検索可能な記録として蓄積されていく流れは、ChatGPTの操作履歴と守秘義務を扱った記事でも触れました。
今日から取れる点検の手順
実務として、次のような順序で棚卸しを進めている事務所があります。
第一に、事務所で契約しているAIサービスと、その登録メールアドレスの対応表を作る段階です。個人契約を業務に流用している例が残っていないかも、ここで洗い出せます。第二に、各サービスのセッション一覧を開き、見覚えのない端末や所在地が並んでいないかを確認する段階です。Claude と ChatGPT は一覧が出るため、その場で判断できます。第三に、多要素認証の設定状況をサービスごとに確認する段階です。ChatGPT と Perplexity は設定できる一方、Claude はメールリンク方式のため、登録メール側の多要素認証を代替の要と見るかどうかが判断の分かれ目になります。第四に、確認の頻度と担当者を事務所内で明文化する段階です。月次の朝礼や月初の定例に組み込んでいる例があります。
なお、AIサービスに入力したデータが学習に使われるかどうかは、プランと契約形態によって扱いが異なります。個人向けプランと法人向けプランで前提が変わるため、事務所で使うサービスについては各社の公式ポリシーを確認する必要があります。本記事の執筆時点で、乗っ取り時の履歴保全に関する各社の運用(終了させたセッションの記録がどこまで残るか)は公表資料から確認できませんでした。要確認の項目として残します。
まとめ
TechCrunch が整理した確認手順は、個人ユーザー向けの記事です。しかし士業事務所にとっては、AIアカウント1つの乗っ取りが依頼者情報の漏えいに直結しうる以上、同じ手順を事務所の定期点検として設計し直す価値があります。セッション一覧を開く、登録メールの強度を確かめる、確認の担当と頻度を決める。この3つは今日のうちに着手できる範囲です。
参考文献
- TechCrunch「How to tell if your AI platforms’ accounts have been hacked」(2026年8月15日)
- Claude Help Center「Managing your active sessions」(2026年3月16日更新)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- e-Gov法令検索「個人情報の保護に関する法律」
※士業のチカラでは、生成AIの導入支援から運用最適化まで、貴事務所の業務に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://shigyonochikara.jp/contact/
引用元: TechCrunch
本記事の作成体制について
本記事は士業のチカラ編集部が、公表されている一次情報のみを根拠に作成しています。法令の条文はe-Gov法令検索の原文で、行政の見解は各府省庁の公表資料で、それぞれ確認したうえで記載しています。引用元は本文中および参考文献にすべて明示しています。
本記事には特定の資格者による監修は入っていません。個別の事案について法令の当てはめや手続の可否を判断する必要がある場合は、当該分野の有資格者にご相談ください。本記事は一般的な情報提供を目的としたものであり、個別具体的な法律判断・税務判断・労務判断を提供するものではありません。
記載内容に誤りを見つけられた場合は、お問い合わせよりご指摘ください。確認のうえ速やかに訂正し、訂正履歴を記事内に残します。編集方針の詳細は運営者情報をご覧ください。